Expert cybersécurité : du premier audit à la gestion de crise, un métier qui se construit
L’expert en cybersécurité protège les systèmes d’information, les réseaux, les applications et les données. Son rôle ne se limite pas à bloquer des attaques : il évalue les risques, organise les protections et prépare la réponse aux incidents. Le parcours de référence passe par un bac+5, puis par une expérience concrète des infrastructures. Pour choisir cette voie, il faut comprendre autant les missions techniques que les contraintes du quotidien.
Un rôle transversal, distinct de celui de l’analyste ou du RSSI
L’expert en cybersécurité cherche à préserver trois propriétés essentielles : la confidentialité des informations, leur intégrité et la disponibilité des services. Il examine le système d’information dans son ensemble, puis recommande des mesures adaptées aux risques et aux besoins de l’organisation. Protéger une application bancaire et sécuriser un atelier industriel ne suppose pas les mêmes arbitrages.
Le mot « expert » ne désigne pas un poste parfaitement standardisé. Selon l’employeur, il peut correspondre à un spécialiste technique, à un consultant expérimenté ou à une fonction plus généraliste. Les intitulés se recoupent parfois, mais leurs responsabilités dominantes diffèrent.
| Fonction | Responsabilité principale |
|---|---|
| Expert cybersécurité | Diagnostiquer des risques complexes et conseiller sur les protections. |
| Analyste SOC | Surveiller les alertes, les qualifier et investiguer les activités suspectes. |
| Ingénieur cybersécurité | Concevoir, déployer et maintenir des solutions de sécurité. |
| Pentester | Tester les possibilités d’intrusion dans un périmètre expressément autorisé. |
| RSSI | Piloter la politique de sécurité, les priorités et la gouvernance des risques. |
Dans une petite structure, une même personne peut couvrir plusieurs fonctions. Dans une grande organisation, l’expert travaille avec les équipes informatiques, le responsable de la sécurité des systèmes d’information, les métiers et, lorsque des données personnelles sont concernées, le délégué à la protection des données.
De l’audit à l’incident : ce que l’expert produit réellement
Identifier les failles et organiser leur correction
Une mission commence souvent par l’inventaire des équipements, des applications et des accès. L’expert examine les configurations, recherche les vulnérabilités et évalue leurs conséquences possibles. Son livrable n’est pas une simple liste de failles : c’est un plan de remédiation priorisé, précisant les corrections, les responsables et les conditions de vérification.
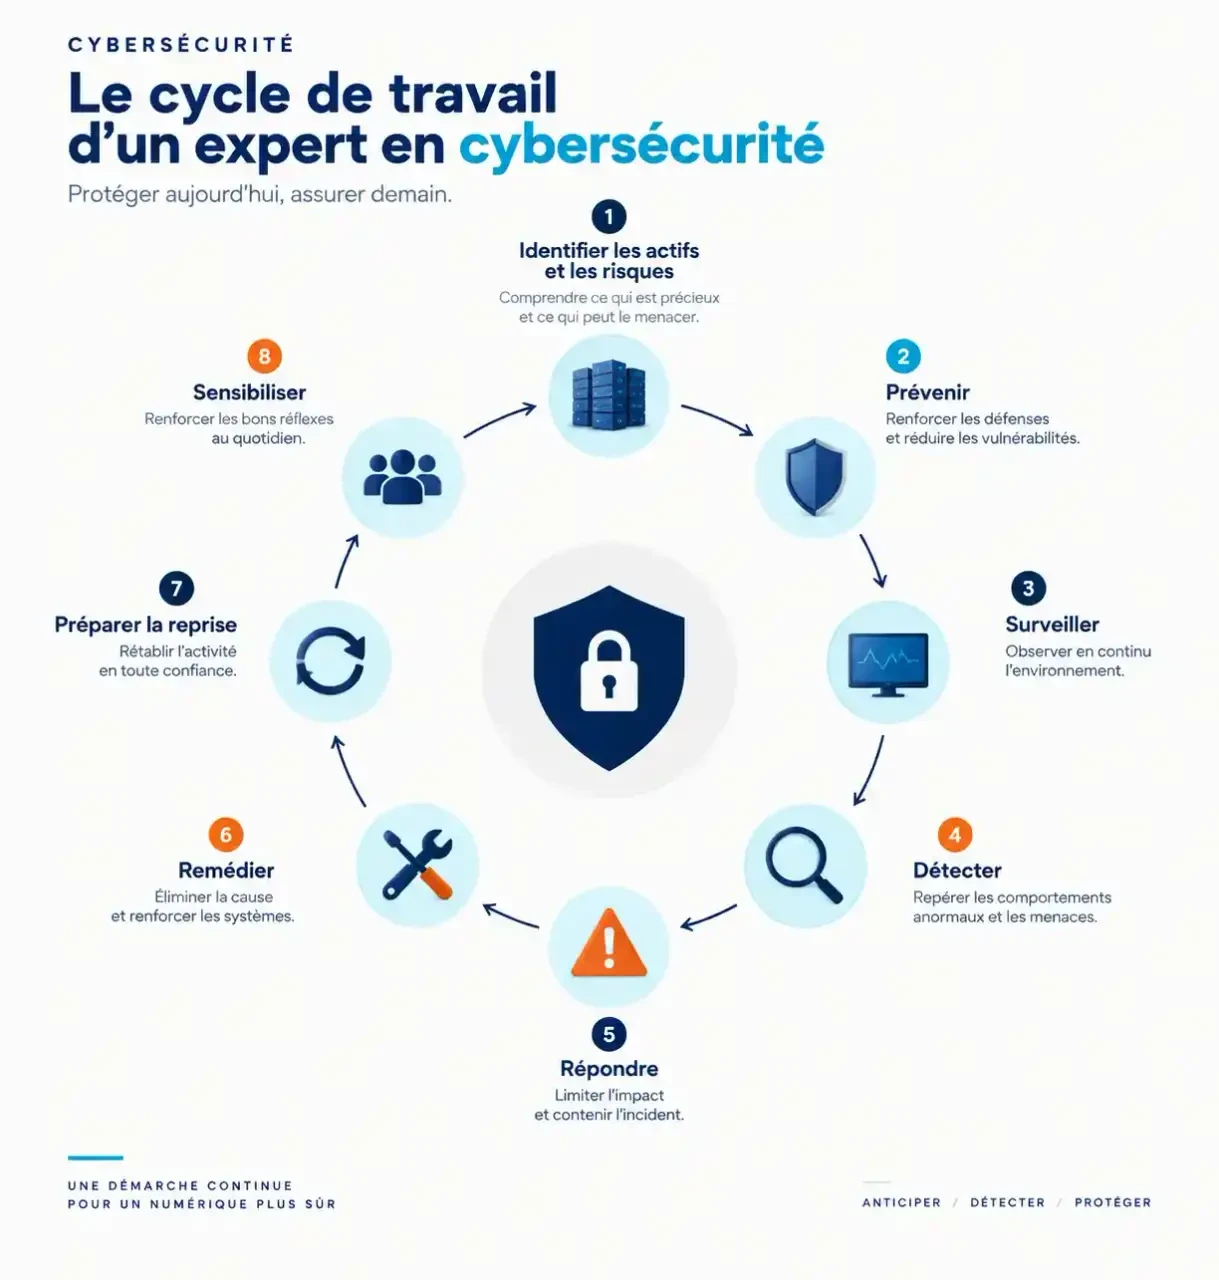
Il peut recommander de revoir les droits d’accès, d’appliquer des correctifs, de renforcer le chiffrement ou de mieux segmenter les réseaux. Pare-feux, antivirus, VPN et systèmes de détection ou de prévention des intrusions constituent des moyens, pas une garantie automatique de sécurité.
Une spirale de travail peut piéger les équipes : davantage d’alertes entraîne des corrections précipitées, qui multiplient les exceptions de configuration et rendent les alertes suivantes plus difficiles à interpréter. Pour l’interrompre, l’expert documente chaque changement et vérifie son effet. Une bonne question à poser après une correction est donc : « Avons-nous réduit le risque, ou seulement fait disparaître le signal ? »
Détecter, contenir et préparer la reprise
Lorsqu’une activité suspecte apparaît, l’expert contribue à déterminer ce qui s’est passé, quels systèmes sont touchés et quelles mesures de confinement sont nécessaires. Selon sa spécialité, il analyse des journaux techniques, coordonne les investigations ou accompagne les équipes chargées de rétablir les services.
Il participe aussi aux plans de continuité d’activité et de reprise d’activité : maintenir les fonctions essentielles, puis restaurer les services dans des conditions maîtrisées. Après l’incident, le retour d’expérience sert à améliorer les procédures. La sensibilisation des utilisateurs fait partie de cette prévention, au même titre que les protections techniques.
Les compétences à construire avant de viser l’expertise
La cybersécurité repose d’abord sur la compréhension de l’informatique. Il est difficile d’évaluer la sécurité d’un réseau ou d’un serveur sans savoir comment il fonctionne normalement. Une expérience en administration systèmes et réseaux, en développement ou en exploitation constitue donc un socle utile.
- Réseaux : comprendre TCP/IP, le routage, les flux et les accès distants.
- Systèmes : administrer et sécuriser Windows, Linux et, selon les environnements, macOS.
- Applications et scripts : comprendre les vulnérabilités applicatives et automatiser certaines vérifications.
- Cloud : maîtriser les identités, les permissions et les configurations, notamment sur AWS ou Microsoft Azure.
- Analyse des risques : relier une faiblesse technique à une conséquence métier.
La veille technologique et réglementaire est indispensable. Le RGPD concerne notamment la protection des données personnelles ; la directive NIS2 renforce les exigences de cybersécurité pour les entités concernées. L’expert contribue à leur traduction opérationnelle, sans remplacer les fonctions juridiques.
La rigueur, la discrétion et la capacité à expliquer comptent autant que la curiosité technique. Il faut pouvoir défendre une correction urgente devant une direction, mais aussi comprendre pourquoi une équipe ne peut pas arrêter immédiatement un service. L’objectif est de rendre le risque compréhensible et traitable, non de promettre une sécurité absolue.
Études, reconversion et certifications : choisir un parcours crédible
Le niveau de référence pour accéder à ces fonctions est le bac+5, avec un diplôme d’ingénieur ou un master en informatique, idéalement spécialisé en cybersécurité. Ces parcours représentent généralement cinq années d’études après le bac. L’expertise se construit ensuite par la pratique : le diplôme ne suffit pas à rendre autonome sur une crise complexe.
Pour un étudiant, l’alternance et les stages permettent de confronter les cours à des infrastructures réelles. Pour un professionnel en reconversion, le point de départ compte : un administrateur réseau peut approfondir la sécurité des infrastructures, tandis qu’un développeur peut s’orienter vers la sécurité applicative.
Avant de choisir une formation, vérifiez la reconnaissance du diplôme ou du titre, les prérequis, la place des travaux pratiques et les possibilités d’expérience en entreprise. Les fiches de l’Onisep peuvent aider à comparer les parcours ; les offres consultables sur France Travail permettent d’observer les compétences effectivement demandées. Les changements de carrière entre 35 et 49 ans représentent 42 % des reconversions étudiées, un repère utile pour situer un projet de réorientation à la quarantaine.
Les certifications complètent ce parcours. La CISA concerne l’audit des systèmes d’information ; la CISSP couvre un champ large de la sécurité. L’AIC, certification d’auditeur interne, relève davantage de l’audit général que de la technique cyber. Vérifiez leurs conditions d’accès et leur pertinence pour le poste visé : collectionner des certifications ne remplace pas une expérience démontrable.
Salaire, employeurs et perspectives : évaluer le poste au-delà du titre
Les rémunérations publiées donnent des repères, mais ne constituent pas une grille universelle. Elles varient selon l’expérience, la localisation, la spécialité, les responsabilités et les éventuelles astreintes.
| Profil présenté | Rémunération brute mensuelle | Repère publié par |
|---|---|---|
| Débutant | 3 080 € | Onisep |
| Débutant | 3 333 € | Guardia |
| Confirmé | 7 500 € | Guardia |
Le montant de 7 500 € ne doit pas être considéré comme une progression automatique. Comparez toujours le périmètre du poste et la rémunération globale, en distinguant salaire fixe, variable et compensation des contraintes.
Les débouchés existent en ESN, en cabinet de conseil, dans les entreprises privées et les administrations. Banque, finance, industrie et défense offrent des environnements aux exigences différentes. En prestation, les missions permettent de découvrir plusieurs organisations ; en interne, le travail s’inscrit davantage dans le suivi durable d’un système d’information.
La pression peut être forte pendant un incident, avec des astreintes selon les fonctions. En entretien, demandez comment sont organisés les relais, les exercices de crise et les escalades. À terme, l’expert peut se spécialiser en sécurité cloud, audit, investigation numérique ou sécurité industrielle, encadrer une équipe ou évoluer vers un poste de RSSI. La direction des systèmes d’information constitue une autre perspective, à condition d’élargir ses compétences au management et au pilotage global de l’informatique.
- Visioconférence Teams : du lien d’invitation au partage d’écran, sans perdre de temps - 21 novembre 2026
- Premier secours en santé mentale : écouter sans juger, aider sans devenir thérapeute - 18 novembre 2026
- Système de visioconférence : privilégier les voix avant la 4K - 15 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 CPF, distance ou présentiel : comment choisir la formation assistant ressources humaines Ora Vendis ?
 Quel BTS choisir pour travailler dans les ressources humaines ?
 CV cybersécurité : structurez votre parcours autour de preuves concrètes
 Lettre de motivation pour aide soignante : un modèle, des preuves et une seule page