Sensibilisation cybersécurité : des réflexes concrets, pas seulement un quiz
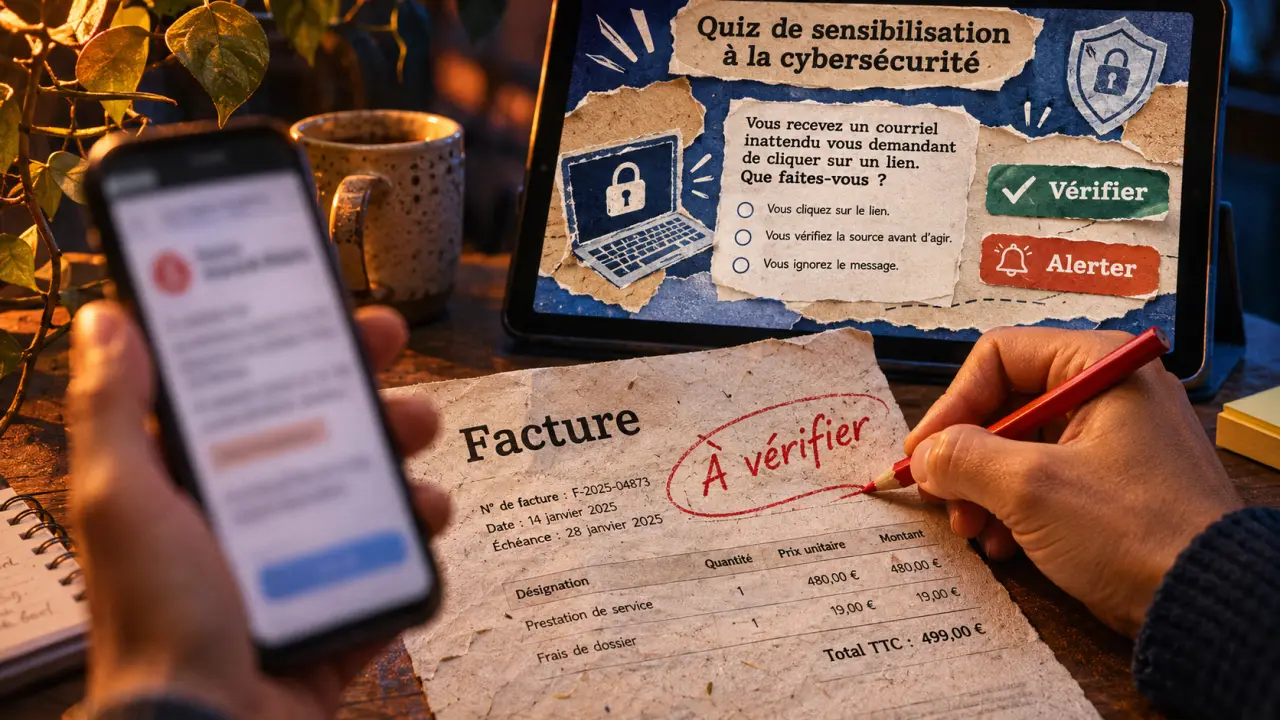
La sensibilisation à la cybersécurité consiste à apprendre à reconnaître les situations à risque, à adopter des gestes de protection et à donner l’alerte au bon moment. Elle concerne autant les particuliers que les entreprises, les associations et les collectivités. Pour être utile, elle doit partir des usages réels : une facture reçue par courriel, un mot de passe réutilisé ou un document partagé trop largement.
Viser un changement de comportement plutôt qu’un cours technique
Une personne sensibilisée n’a pas besoin de savoir analyser un logiciel malveillant. Elle doit pouvoir interrompre une action douteuse, vérifier une demande et trouver rapidement de l’aide, notamment auprès d’un spécialiste en cybersécurité. L’objectif n’est pas de transformer chacun en expert, mais de rendre les bons réflexes accessibles et applicables.
Quiz : les bons réflexes de sensibilisation cybersécurité
Six situations pour revoir les réflexes essentiels. Répondez à chaque question pour découvrir une explication.
La sensibilisation pose les repères communs ; la formation permet ensuite d’approfondir une compétence. Une équipe comptable peut ainsi apprendre à vérifier un changement de coordonnées bancaires, tandis qu’un administrateur informatique aura besoin d’une formation technique adaptée à ses responsabilités.
Les conséquences d’un incident dépassent le seul ordinateur : perte d’accès aux documents, divulgation de données personnelles, interruption d’activité ou fraude financière. Les protections techniques restent indispensables, mais elles ne remplacent ni les procédures de vérification ni la capacité des utilisateurs à signaler une anomalie.
Tout le monde doit donc être associé à la démarche, dirigeants compris. Les nouveaux arrivants, les personnes en télétravail et les collaborateurs ayant accès aux paiements ou aux données sensibles méritent une attention particulière. Le message doit rester rassurant : signaler un doute est une contribution à la protection collective, pas un aveu d’incompétence.
Partir des situations qui piègent dans la vie quotidienne
Reconnaître une demande qui cherche à faire agir trop vite
L’hameçonnage, ou phishing, utilise un message trompeur pour obtenir des identifiants, provoquer un paiement ou faire ouvrir un fichier dangereux. Il peut arriver par courriel, SMS ou messagerie. Une apparence soignée ne garantit pas son authenticité : logo, signature et ton professionnel peuvent être imités.
Un fournisseur annonce un nouveau compte bancaire ? Un prétendu responsable exige un virement confidentiel ? Le réflexe utile consiste à vérifier par un canal indépendant, avec des coordonnées déjà connues. Répondre au message suspect ou appeler le numéro qu’il contient ne suffit pas. L’urgence et la pression hiérarchique doivent justement déclencher cette vérification.
Comprendre les risques moins visibles
Un compte compromis peut permettre de consulter des documents ou d’envoyer des messages frauduleux à des contacts. Un rançongiciel peut rendre des fichiers inaccessibles et perturber l’activité. Un partage mal configuré peut, sans attaque sophistiquée, exposer des informations confidentielles. La sensibilisation doit donc couvrir les usages ordinaires autant que les messages manifestement suspects.
Un exercice utile consiste à observer l’empreinte laissée par l’organisation : noms et fonctions affichés publiquement, signatures de courriel, annonces de recrutement, photos de badges ou mentions de fournisseurs. Ces détails peuvent aider un fraudeur à construire une demande crédible. Sans chercher à tout cacher, faites repérer aux équipes les informations qu’il vaut mieux ne pas publier et rappelez qu’une personne bien renseignée n’est pas nécessairement légitime.
Installer des réflexes simples et une procédure d’alerte
Une longue liste d’interdictions se retient mal. Mieux vaut associer chaque risque à une action précise, réalisable avec les outils disponibles. Si l’organisation demande d’utiliser un gestionnaire de mots de passe ou un espace de partage sécurisé, elle doit aussi expliquer où les trouver et comment s’en servir.
- Protéger les comptes : utiliser des mots de passe longs et uniques, conservés dans un gestionnaire adapté, et activer l’authentification multifacteur lorsqu’elle est proposée.
- Vérifier avant de transmettre : contrôler le destinataire, les droits d’accès et la nécessité d’envoyer les données demandées.
- Maintenir les appareils à jour : appliquer les mises à jour selon les consignes de l’organisation et ne pas installer de logiciel non autorisé.
- Préserver les données : utiliser les emplacements de sauvegarde prévus et faire vérifier que les restaurations sont possibles.
- Séparer les usages : éviter les transferts vers une messagerie personnelle et ne pas saisir d’informations confidentielles dans un outil d’IA non approuvé.
La réaction à un incident doit également être enseignée à l’avance. Chaque personne doit connaître le contact à prévenir et disposer d’un moyen alternatif si sa messagerie devient inaccessible.
- Interrompre l’action suspecte et prévenir immédiatement le support ou le référent désigné.
- Noter ce qui s’est passé et conserver les éléments utiles : message, heure, capture d’écran, action effectuée.
- En cas de suspicion d’infection, isoler l’appareil du réseau selon la procédure interne ; éviter les manipulations improvisées et l’effacement de fichiers.
- Si des identifiants ont été saisis sur un faux site, demander leur sécurisation depuis un appareil sain, en coordination avec le support.
Un clic malencontreux ne doit jamais empêcher le signalement. Attendre par peur d’être blâmé peut retarder la prise en charge. La consigne doit être explicite : mieux vaut une alerte finalement bénigne qu’un incident passé sous silence.
Construire un programme court, progressif et mesurable
Adapter les exercices aux métiers
Commencez par identifier les usages sensibles : paiements, accès distants, gestion des dossiers clients, partage de fichiers. Choisissez ensuite un objectif observable par séance. Par exemple, l’équipe doit savoir vérifier une demande de virement ou signaler un courriel douteux avec le bon outil.
Alternez démonstrations, mises en situation et rappels courts. Un atelier consacré à une fausse facture sera plus parlant pour la comptabilité qu’une présentation générale sur toutes les cybermenaces. Pour l’entourage familial, un faux SMS de livraison ou un appel demandant un code de validation constitue un point de départ concret.
Répéter sans culpabiliser
Prévoyez une première sensibilisation à l’arrivée, puis des rappels réguliers et après un changement d’outil ou de procédure. Les simulations doivent servir à apprendre, sans classement humiliant ni exposition nominative des erreurs. Expliquez les indices, le geste attendu et la marche à suivre après une mauvaise manipulation.
Le taux de participation et les résultats d’un quiz ne suffisent pas à mesurer l’efficacité. Observez aussi la capacité à trouver le contact d’alerte, la qualité des signalements et l’application des vérifications prévues. Une hausse des alertes peut traduire une meilleure vigilance, pas nécessairement une aggravation de la situation.
Un accompagnement privé peut être pertinent pour personnaliser les scénarios, animer les ateliers ou suivre la progression. Avant de choisir, vérifiez l’adaptation aux métiers, l’accessibilité des supports, le traitement des données des participants et la place accordée au débriefing.
Choisir les ressources publiques selon le besoin
Les dispositifs publics permettent de démarrer sans construire tous les supports soi-même. Ils répondent toutefois à des besoins différents : apprendre les bases, orienter une démarche de protection ou obtenir de l’assistance.
| Ressource | Usage principal | Quand la mobiliser |
|---|---|---|
| SensCyber | Parcours de sensibilisation en trois modules : comprendre, agir et transmettre. | Pour acquérir des repères et diffuser les bonnes pratiques. |
| SecNumacadémie | MOOC d’initiation à la cybersécurité. | Pour approfondir les fondamentaux dans un parcours structuré. |
| MesServicesCyber | Orientation vers des services pour sensibiliser, se former, sécuriser et réagir. | Pour identifier un dispositif adapté à son besoin. |
| 17Cyber | Guichet unique d’assistance en ligne face à la malveillance informatique. | Pour être orienté en cas d’incident. |
| CSIRT territoriaux | Prévention et réponse aux incidents cyber. | Pour rechercher un accompagnement territorial selon son profil et les conditions de prise en charge. |
Pour commencer, choisissez une situation à risque fréquente, un support pédagogique et un contact d’alerte clairement identifié. Testez ensuite le réflexe attendu avec une mise en situation. Une sensibilisation réussie se reconnaît moins au nombre de diapositives présentées qu’à la capacité de chacun à agir correctement lorsqu’un doute survient.
- Visioconférence Teams : du lien d’invitation au partage d’écran, sans perdre de temps - 21 novembre 2026
- Premier secours en santé mentale : écouter sans juger, aider sans devenir thérapeute - 18 novembre 2026
- Système de visioconférence : privilégier les voix avant la 4K - 15 novembre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Open paie : interopérabilité, contrôle et sécurité pour garder des bulletins fiables
 TeamLink : avis sur une plateforme de collaboration simple, stable et gratuite
 Vidéo en communication interne : 6 formats pour booster l’engagement et simplifier vos messages
 Communication interne : 3 flux pour informer, écouter et faire coopérer