CV cybersécurité : structurez votre parcours autour de preuves concrètes
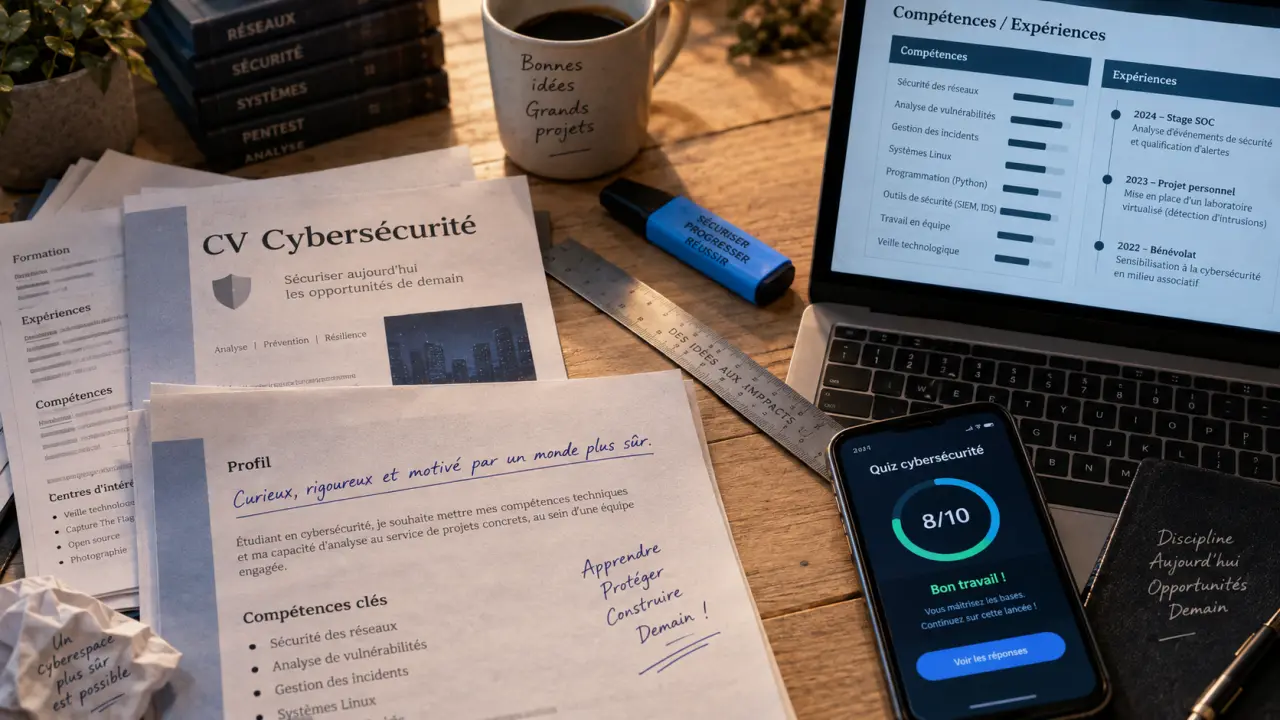
Un CV cybersécurité efficace ne cherche pas à impressionner par une longue liste d’outils. Il doit permettre au recruteur de comprendre rapidement votre spécialité, votre niveau de pratique et ce que vous pouvez apporter à l’équipe. Dès les premières lignes, reliez vos compétences aux missions du poste visé : surveillance, tests d’intrusion, réponse à incident, gouvernance ou sécurité des systèmes.
Construire un CV lisible en moins d’une minute
La cybersécurité recouvre des métiers très différents. Un CV générique qui aligne « Linux, réseau, Python, sécurité » laisse donc le lecteur sans repère. Organisez votre document pour rendre votre positionnement évident : un intitulé ciblé, une accroche courte, puis les compétences et expériences les plus utiles à l’offre. Une page suffit souvent pour un profil junior. Avec davantage d’expérience, deux pages structurées restent plus convaincantes qu’un document dense et difficile à parcourir.
Testez vos connaissances sur le CV cybersécurité
Commencer par un intitulé et une accroche ciblés
L’intitulé doit correspondre au rôle recherché : « Analyste SOC junior », « Consultant GRC », « Ingénieur sécurité réseau » ou « Pentester ». Sous cet intitulé, rédigez trois lignes concrètes. Évitez « passionné de cybersécurité » si vous ne l’appuyez sur aucun exemple. Préférez une formulation qui associe domaine, acquis et objectif : « Diplômé en systèmes et réseaux, formé à l’analyse de logs et à la réponse à incident, je souhaite contribuer à un SOC sur des missions de détection et de qualification d’alertes. »
Adopter une hiérarchie stable
Placez vos coordonnées, votre lien LinkedIn et, si cela apporte une preuve utile, un GitHub ou un portfolio professionnel en haut de page. Enchaînez avec l’accroche, les compétences clés, l’expérience, les projets, la formation et les certifications. Utilisez des titres nets, des phrases courtes et des listes à puces. Une mise en page sobre facilite aussi la lecture par les outils de tri des candidatures. Évitez les jauges de niveau, les blocs de texte en image et les effets graphiques qui masquent les mots-clés importants.
Choisir les compétences qui correspondent vraiment au poste
Les mots-clés doivent être exacts, maîtrisés et contextualisés. Les placer dans une rubrique « Compétences » est utile, mais les reprendre naturellement dans une expérience ou un projet est plus crédible. Avant chaque envoi, relevez les missions et les technologies de l’annonce, puis ajustez votre sélection. Cette méthode rend votre spécialité cyber visible sans transformer le CV en inventaire.
| Spécialité visée | Mots-clés utiles | Preuves à mettre en avant |
|---|---|---|
| SOC / détection | SOC, SIEM, analyse de logs, investigation, réponse à incident | Cas d’analyse, règles de détection, procédures d’escalade |
| Pentest | Tests d’intrusion, reconnaissance, vulnérabilités, Linux, Python | Rapport de mission, laboratoire, CTF, méthodologie appliquée |
| GRC / audit | ISO 27001, analyse de risques, conformité, PSSI, audit | Cartographie des risques, politiques rédigées, recommandations |
| Réponse à incident | CERT, forensic, collecte de preuves, investigation, remédiation | Exercice de crise, analyse d’incident, compte rendu technique |
Distinguer compétences, outils et niveau de pratique
Ne mettez pas au même plan un principe, un outil et une technologie. Par exemple, « cryptographie » relève d’un domaine de connaissance ; « pare-feu » d’un environnement ou d’une solution ; « Python » d’une compétence de programmation. Vous pouvez regrouper vos acquis par familles : systèmes et réseaux, sécurité offensive, détection, gouvernance et développement. Mentionnez uniquement ce que vous savez expliquer en entretien, avec votre niveau réel de pratique.
Faire émerger aussi les compétences humaines
La rigueur, l’éthique, la capacité de synthèse et le travail en équipe comptent dans un secteur où les conclusions techniques doivent être comprises par des interlocuteurs variés. Ne les listez pas sans illustration. Une expérience peut montrer que vous avez documenté une procédure, présenté des risques à un client ou coordonné une remédiation avec les équipes système. Le savoir-être devient alors une compétence démontrée, et non une formule attendue.
Transformer projets et apprentissages en preuves de pratique
Un recruteur ne cherche pas uniquement des intitulés de formation. Il veut comprendre ce que vous avez réellement fait. Les projets scolaires, personnels ou associatifs sont particulièrement utiles pour un étudiant, un candidat junior ou une personne en reconversion. Présentez-les avec le même sérieux qu’une mission professionnelle, en précisant le contexte, votre contribution et le résultat obtenu.
Décrire ce que vous avez produit, pas seulement ce que vous avez suivi
Au lieu d’écrire « TryHackMe, HackTheBox, Root-Me », précisez le travail réalisé : environnement de test monté, vulnérabilité analysée, script créé, rapport rédigé ou plan de remédiation proposé. Les challenges CTF et les démarches de Bug Bounty peuvent figurer dans une rubrique « Projets et pratique cyber », à condition de rester factuel et de respecter un cadre légal. Un lien vers un dépôt GitHub propre, un portfolio ou un post LinkedIn peut compléter le CV si son contenu est professionnel et facile à consulter.
Considérez votre CV comme une grille de lecture : chaque compétence inscrite doit renvoyer à une trace vérifiable. Un outil cité sans contexte ressemble à un indice isolé. Une action, un livrable et un résultat permettent au contraire de comprendre votre raisonnement. Cette logique aide à sélectionner vos projets : gardez ceux dont vous pouvez expliquer le périmètre, les hypothèses, les limites et les enseignements, même s’ils restent modestes.
Présenter la formation continue sans surcharger
Indiquez vos diplômes, certifications obtenues et certifications en cours avec un statut clair. Les MOOC ANSSI, webinaires, conférences et actions de veille peuvent renforcer un profil, mais ne doivent pas devenir un inventaire. Sélectionnez les apprentissages directement liés au poste. Une certification CEH ou OSCP, par exemple, gagne à être accompagnée d’une phrase sur les compétences travaillées plutôt que d’être affichée comme un simple badge. Cette présentation rend l’apprentissage continu concret.
Adapter le contenu à votre parcours et à la candidature
Le bon équilibre entre expérience, projets et formation dépend de votre situation. Dans tous les cas, le CV doit répondre à la question implicite du recruteur : pourquoi ce candidat pour cette mission précise ? L’ordre des rubriques et le niveau de détail doivent donc évoluer avec votre parcours.
- Profil junior : donnez de la place aux projets, stages, travaux de laboratoire, CTF et compétences directement opérationnelles. Évitez de compenser le manque d’expérience par des listes interminables de technologies. Décrivez plutôt ce que vous avez configuré, analysé ou documenté.
- Reconversion : faites le lien entre votre métier précédent et la cyber : analyse, gestion des risques, administration système, relation client, conformité ou gestion de crise. Mettez en évidence votre parcours de formation et vos réalisations récentes.
- Profil expérimenté : privilégiez l’impact : périmètre sécurisé, processus amélioré, audits menés, incidents traités ou équipes accompagnées. Les outils restent utiles, mais vos décisions et vos résultats doivent occuper la première place.
- GRC, SOC ou pentest : ne réutilisez pas le même CV. Les priorités d’un analyste SOC ne sont pas celles d’un consultant ISO 27001 ni d’un testeur d’intrusion. Faites correspondre l’accroche, les compétences et les preuves au poste visé.
Éviter les signaux qui fragilisent une candidature cyber
Un CV cybersécurité perd vite en crédibilité lorsqu’il mélange les spécialités, annonce une expertise non démontrée ou reprend les mêmes termes que toutes les candidatures. Relisez chaque ligne avec une question simple : apporte-t-elle une information utile au poste ? Si ce n’est pas le cas, supprimez-la ou reformulez-la. La précision du document compte autant que la quantité de mots-clés.
- Ne revendiquez pas un niveau « expert » sans mission, projet ou certification permettant de l’étayer.
- Ne copiez pas tous les mots-clés d’une annonce : sélectionnez ceux qui correspondent à votre pratique réelle.
- Ne décrivez pas une activité de sécurité offensive de manière ambiguë : indiquez toujours le cadre autorisé, l’éthique et la finalité défensive.
- Ne laissez ni faute, ni lien inactif, ni incohérence entre les dates. La rigueur attendue en cybersécurité commence dans le document de candidature.
Adaptez votre CV avant chaque envoi : modifiez l’accroche, l’ordre des compétences et les exemples choisis selon l’offre. Cette personnalisation ne consiste pas à réécrire tout le document. Elle consiste à rendre visible, dès le premier regard, la partie de votre profil qui répond au besoin de l’employeur. Chaque expérience doit ainsi renforcer votre adéquation avec le poste.

- Solution ressources humaines : fiabiliser les processus avant d’ajouter des modules - 22 octobre 2026
- Lettre de motivation petite enfance : reliez chaque qualité à une mission concrète - 21 octobre 2026
- Les tendances de la gestion des talents misent sur les compétences, la mobilité et l’IA encadrée - 19 octobre 2026
Partager cet article
Articles qui pourraient vous intéresser :
 Mi-temps thérapeutique : 3 mois pour répondre, puis les recours si l’employeur se tait
 CPF, distance ou présentiel : comment choisir la formation assistant ressources humaines Ora Vendis ?
 Stratégie RH : comment transformer la gestion des talents en levier de performance durable ?
 Coffre-fort électronique pour bulletin de paie : sécuriser sans perdre l’accès aux archives